Dobrý den,
v případě použití CloudFlare (CF) a jejich proxy musíte mít na paměti několik věcí. Nejprve je podstatné, jak máte v administraci CF nastaven SSL mód. Popis jednotlivých možností můžete vidět v administraci CF (obrázek níže) popř. zde
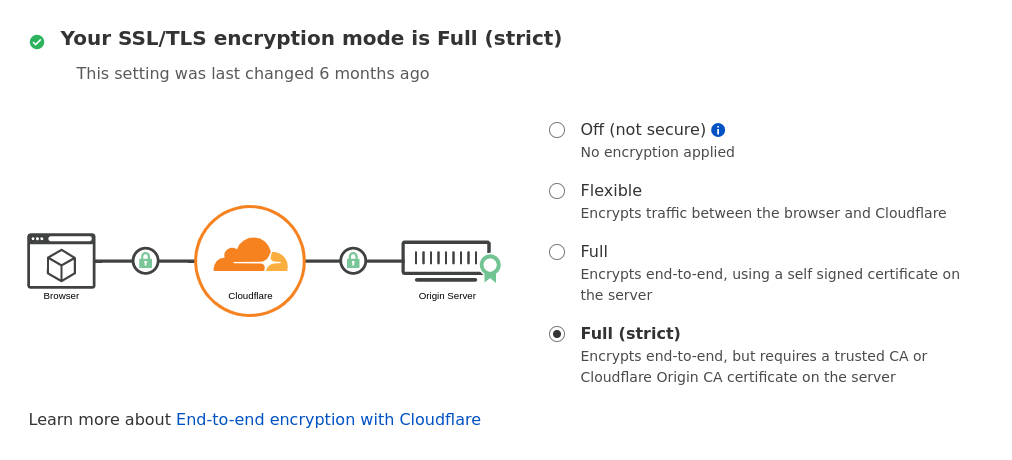
Pokud máte nastavenou možnost Full/Full (strict), pak je nutné mít na cílovém serveru (tedy v tomto případě na webhostingu WEDOS) aktivovanou podporu HTTPS s platným certifikátem pro doménu.
Zabezpečená komunikace pak tedy probíhá mezi návštevníkem a CF proxy (s použitím jejich certifikátu) a poté mezi CF a cílovým hostingem/serverem.
Na cílovém hostingu/serveru pak ideálně doporučuji použít alespoň certifikát Let’s Encrypt, který je vydaný ověřenou certifikační autoritou.
V případě použití jiného např. vlastního self-signed certifikátu nebo našeho sdíleného certifikátu, kdy není certifikát vydán důvěryhodnou certifikační autoritou, musíte zvolit možnost Full. Nicméně tuto možnost nedoporučuji a zejména s naším sdíleným certifikátem pravděpodobně skončíte na chybě SSL, jelikož je na našich proxy serverech nastaveno striktní SNI a certifikát pak není platný pro Vaši doménu – nebyl pro ni vystaven.
Volba Flexible by pak měla řešit Váš současný problém – komunikace mezi CF a naším hostingem probíhá přes HTTP.
Samozřejmě pak záleží zda-li nemáte vynucené přesměrování na HTTPS v konfiguraci Vašeho webu, standartně pak v některém z .htaccess souborů – na FTP ve složce /www popř. ve složce webu ve /www/domains.
Smyčky přesměrování pak běžně způsobí nějaká kolize např. mezi konfigurací URL webu a pravidly zadanými v .htaccess. V administraci CF můžete mít vynucené přesměrování požadavků nastaveno přímo na jejich proxy, najdete jej pod SSL/TLS -> Edge Certificates -> Always Use HTTPS, v takovém případě pak na hostingu již žádná dodatečná pravidla pro přesměrování z HTTP na HTTPS nepřidávejte, opět může dojít ke smyčce v přesměrování.